
Por qué existe Atenea
Porque hoy el cumplimiento en protección de datos y seguridad de la información se sostiene en hojas de cálculo sueltas: nadie sabe cuál es la versión buena, ni con qué criterio se valoró un riesgo, ni en qué quedó el plan que se aprobó el año pasado. Atenea reúne ese trabajo en un solo lugar y deja el rastro de cada decisión.
El registro que la ley exige
- RAT enlazado a los subprocesos, las personas y los activos que intervienen, no como lista aparte
- Inventario de activos de información con dueño, custodio y dependencias
- EIPD versionada en cinco bloques e interés legítimo con sus tres tests
Riesgo con método declarado
- Identificación, análisis, evaluación y tratamiento como una sola cadena, hasta el riesgo residual
- ISO/IEC 27005, MAGERIT o ISO/IEC 27557 según el caso: cada valoración dice bajo qué método se hizo
- Autoevaluación por área con escala de madurez de cinco niveles
Las reglas las fija tu organización
- Escalas, criterios de probabilidad e impacto y apetito de riesgo propios de cada perfil
- Mapa de calor y niveles de clasificación de la información configurables
- Valoración cualitativa y cuantitativa, esta última en la moneda del perfil
- Multiempresa y multiusuario, con permiso propio por cada acción
Atenea en cifras
- 17
- módulos de dominio
- 56
- pantallas en el dashboard
- 111
- acciones con permiso propio
- 5
- normas precargadas
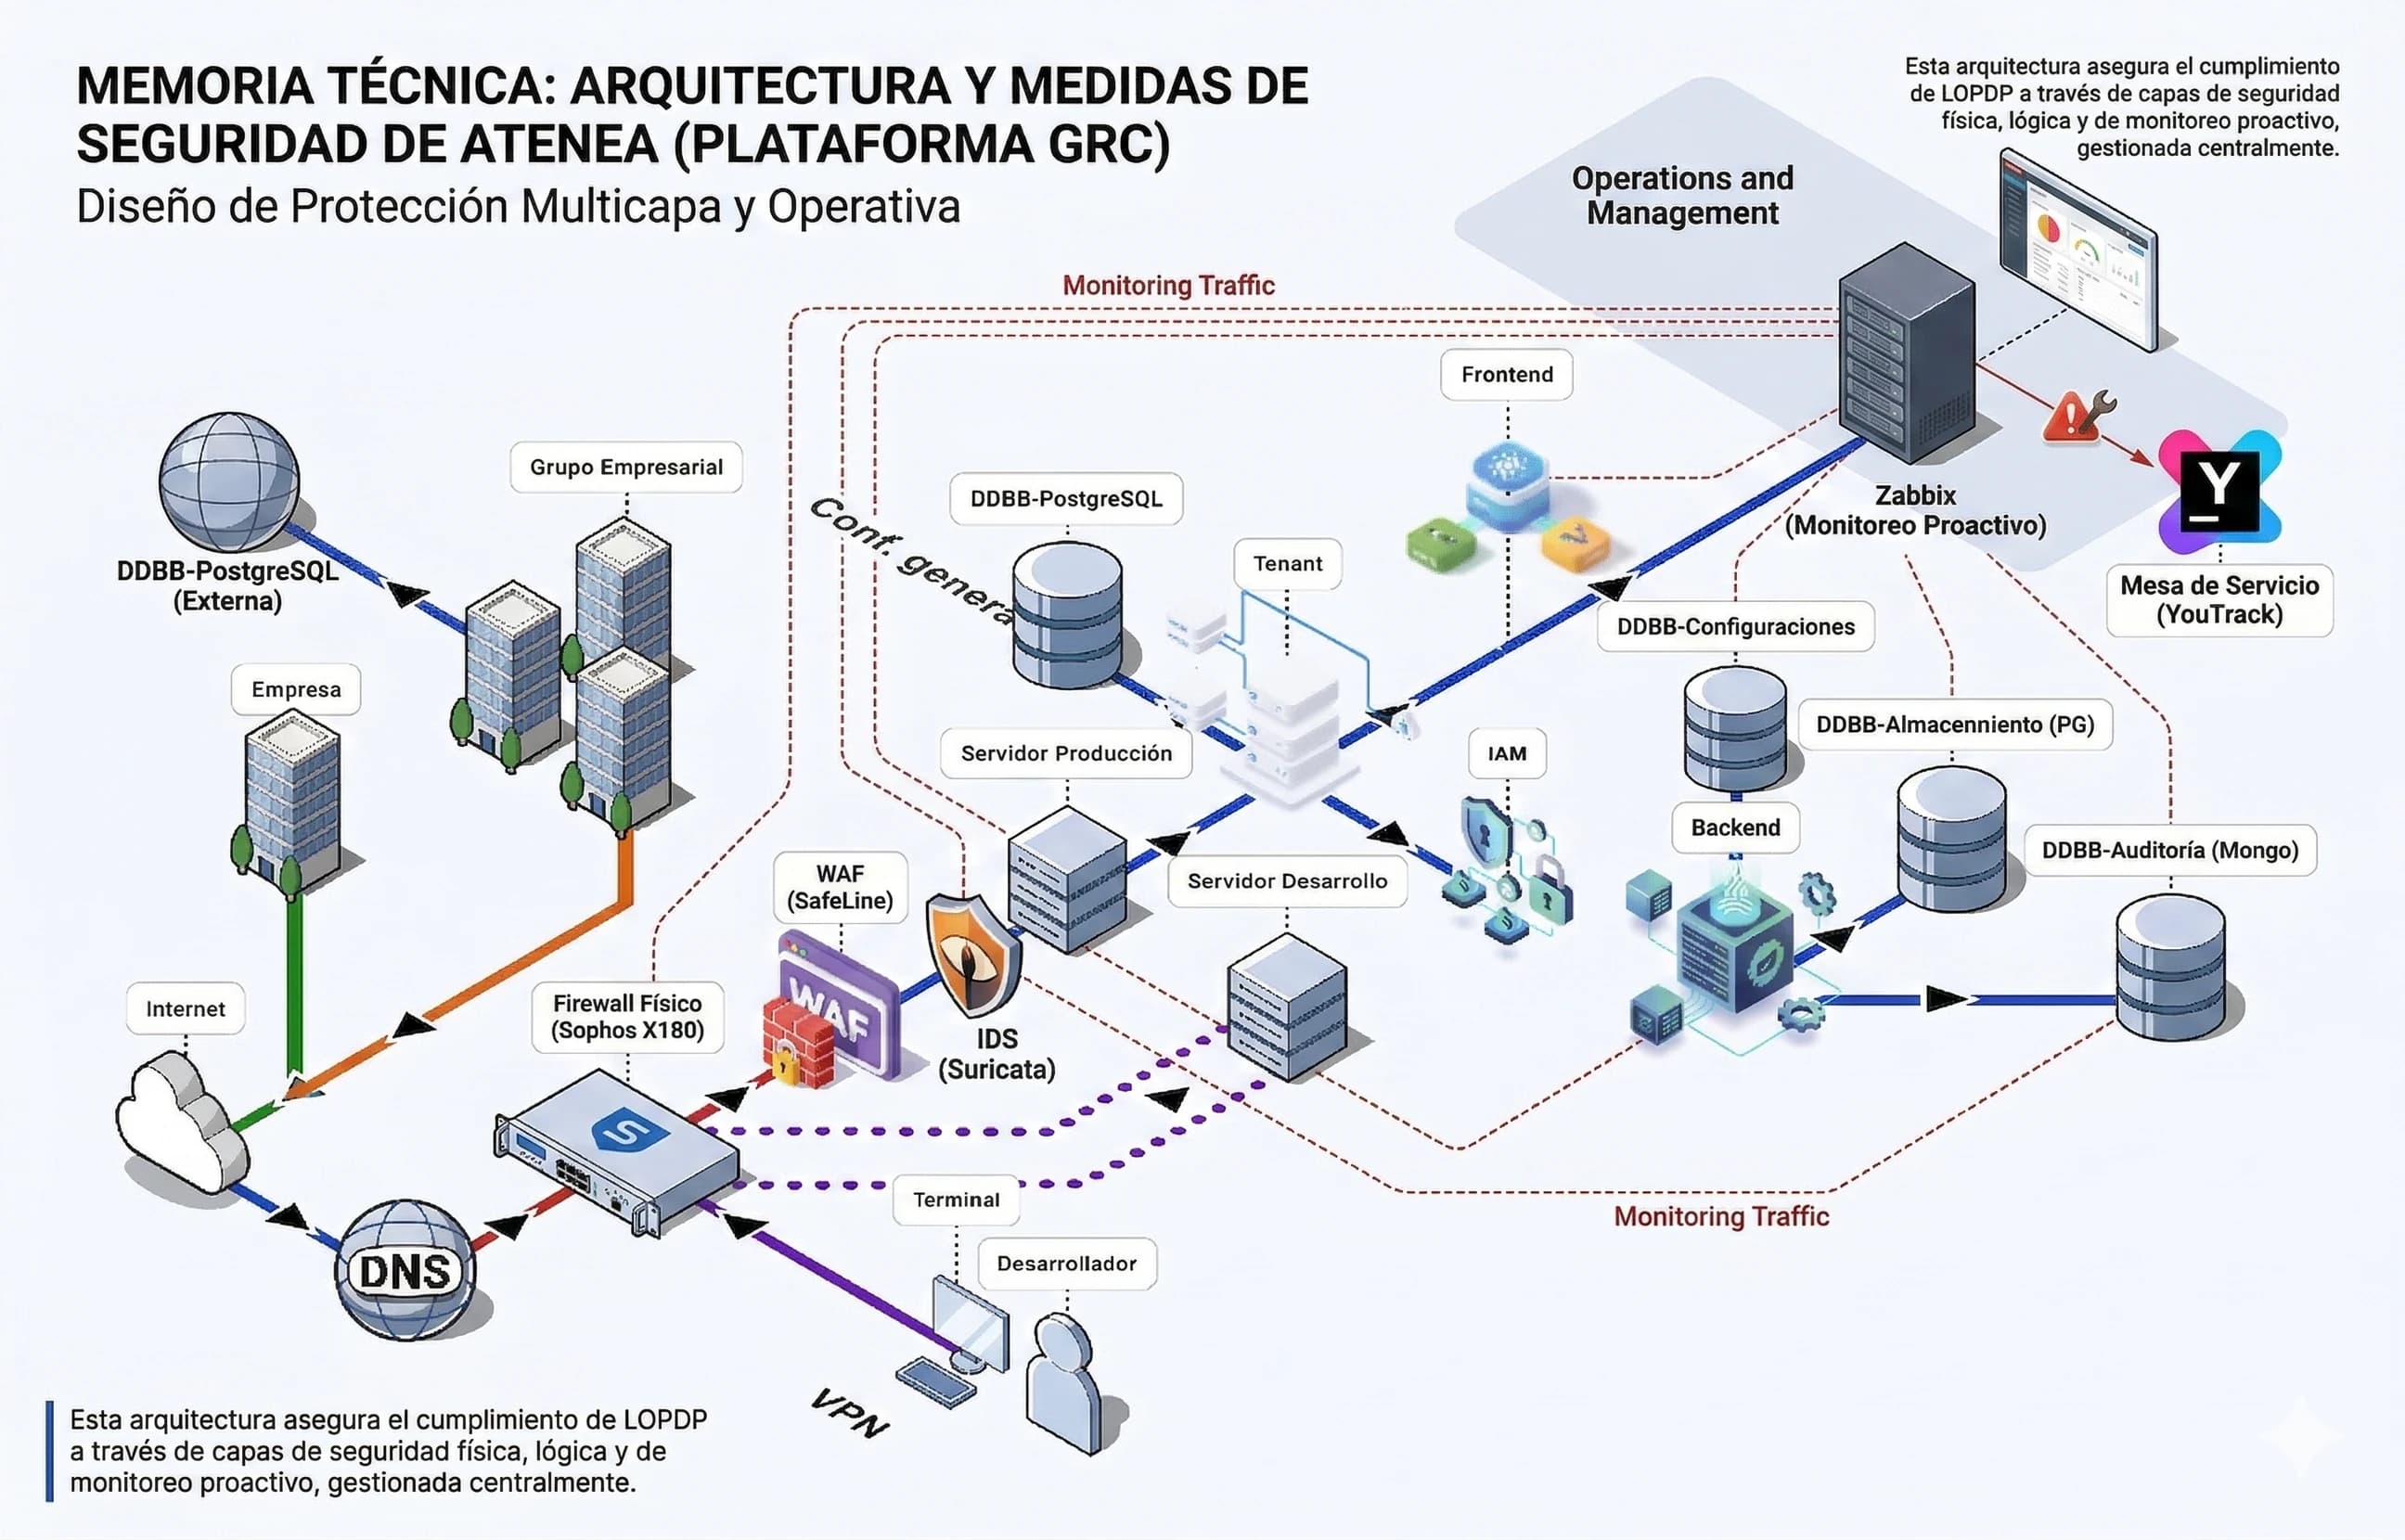
Arquitectura de Atenea
Servicios Asociados
Se proporciona el apoyo y asesoramiento del equipo consultor, el mismo que con su experiencia colabora en el proceso de implementación, este proceso se ha definido, y es socializado, para que el cliente tenga la oportunidad de conocer los detalles de las etapas y actividades que se han generado para el cumplimiento normativo
Asesoramiento para adecuación
- Apoyo y asesoramiento del equipo consultor
- Colaboración en el proceso de implementación
- Detalles de las etapas y actividades generadas para el cumplimiento normativo
Lo que cambia en la práctica
- Dejas de reconstruir el RAT cada año: se actualiza donde ya están el proceso, la persona y el activo
- Cada valoración queda con su justificación escrita y su fecha, así que una auditoría se responde con el sistema y no con la memoria de quien estuvo
- El riesgo también se expresa en dinero, como pérdida anual esperada: la cifra que un comité entiende sin traducción
- Los planes de tratamiento llevan avance fechado, de modo que se ve qué se movió y qué no sin pedir un informe
- El marco es el ecuatoriano —LOPDP y las resoluciones de la Superintendencia—, no una plantilla traducida de otra jurisdicción
Del activo al riesgo residual
La misma cadena para protección de datos y para seguridad de la información. Cada módulo mantiene sus propias escalas, pero el método no cambia.
Perfil de riesgo
Se fija la escala, los criterios de probabilidad e impacto, el apetito, la moneda y los niveles de clasificación. Es el marco que hace comparables todas las valoraciones.
Valoración inherente
Probabilidad e impacto, cada uno con su justificación escrita. El sistema no acepta un número sin el argumento que lo sostiene.
Tratamiento
El riesgo se enlaza a un plan de tratamiento y a los controles de la norma que lo respaldan.
Seguimiento
Entradas fechadas con su porcentaje de avance: el plan deja de ser una intención y pasa a tener historia.
Riesgo residual
Evaluación post-tratamiento con su fecha y su comentario, comparada contra el apetito declarado en el perfil.
Lo que no es habitual encontrar
Una base de datos por organización
Aislamiento físico, no lógico: no existe columna tenant_id en las tablas del dominio, así que no hay datos ajenos que una consulta mal escrita pueda alcanzar. Cada organización tiene su instancia PostgreSQL, su volumen y sus credenciales cifradas, que se rotan cada mes.
Riesgo expresado en dinero
Junto a la matriz cualitativa, un análisis FAIR que expresa el riesgo como pérdida anual esperada en la moneda del perfil. Es la cifra que un comité entiende sin traducción.
Metodologías declaradas, no implícitas
ISO/IEC 27005, MAGERIT y un catálogo genérico para SGSI; ISO/IEC 27557 —la base de la metodología de la AEPD adaptada a Ecuador— y un genérico para protección de datos. Cada valoración dice bajo qué método se hizo.
Carga masiva con reporte por fila
Plantilla Excel por entidad e importación que devuelve los errores fila a fila, además de exportación de personas, procesos, activos, RAT y matrices. El inventario inicial deja de ser el motivo por el que un proyecto no arranca.
Quién usa qué
Cuatro perfiles con menús distintos. Lo que cada uno ve lo deciden sus permisos, no su cargo.
Plataforma
Alta de organizaciones y usuarios, roles globales, planes, licencias y emisores.
Organización
Unidades y personas, procesos y subprocesos, carga masiva y autoevaluación por área con escala de madurez de cinco niveles.
Gestores de protección de datos
RAT enlazado a subprocesos, personas y activos; riesgo de tratamiento, EIPD versionada en cinco bloques e interés legítimo con sus tres tests.
Gestores de seguridad de la información
Inventario de activos con dueño, custodio y dependencias; clasificación de la información y riesgo por escenario de amenaza y vulnerabilidad.
¿Encaja con lo que necesitas resolver?
Te mostramos Atenea con tus procesos y tus activos, no con datos de demostración.
Solicitar una demostraciónPlanes de Servicio
Ningún plan recorta funciones: los diecisiete módulos, las cinco normas precargadas y el análisis de riesgo están en todos. Lo único que cambia de un plan a otro es cuántas organizaciones puedes gestionar y las condiciones de soporte.
Consultores Independientes
1-5 empresas
6-10 empresas
11-15 empresas
Estudios Jurídicos/Firmas Consultoras
1-10 Empresas Privadas o Públicas
3 credencialesPago anual $1115.99
ahorras $83.89 (7%) frente a pagar mes a mes
Empresas a gestionar 1-10 empresas
10-20 Empresas Privadas o Públicas
3 credencialesPago anual $1655.99
ahorras $143.89 (8%) frente a pagar mes a mes
Empresas a gestionar 10-20 empresas
Condiciones
Aplican a los planes de consultores independientes y de estudios jurídicos.
- Actualización de nivel sin recargo
- Máximo 3 usuarios gestores
- Respaldo de datos por 3 meses
- No incluye apoyo como DPD
Empresas Privadas o Públicas
Incluye
- ✓10 horas/año de soporte DPD
- ✓Gestión de tickets prioritaria
Las mejoras que se publiquen quedan incluidas en cualquier plan, sin recargo.
Entregables del Servicio
Acceso ilimitado al registro de actividades de tratamiento
Registro de activos de información del RAT
Reporte de estado de adecuación (2 anuales)
Reportes de gestión de riesgos
Planes de tratamiento asociados a riesgos
¿Dudas sobre qué plan te corresponde?
Cuéntanos cuántas organizaciones gestionas y desde dónde partes; te decimos cuál encaja.
Hablar con el equipo